サイトの重大な「脆弱性」あなたは大丈夫?
2026年10月25日御社のホームページは、何で動いていますか?
突然こんな質問をされたら、すぐに答えられるでしょうか。
「WordPressだったと思う」「レンタルサーバーを契約していることは知っている」「詳しい仕組みまでは分からない」。
そんな答えが返ってくることは、珍しくありません。
ホームページは、会社の顔であり、お客様と最初につながる場所です。
毎日当たり前のように公開されているので、その裏側で何が動いているのかを、普段は意識しないものです。
しかし、2026年10月21日、その「見えない裏側」に関係する重大なニュースがありました。
Webサイトの動作に広く使われているプログラミング言語「PHP」に、重大な脆弱性が公表されたのです。
今回のニュースは、技術者だけの問題ではありません。
経営者やWeb担当者こそ、自社のホームページがどんな仕組みで動いていて、誰がどう確認しているのかを、いま一度把握しておくべき問題です。
僕たちmimolaは、そう考えています。
2026年10月21日、PHPに重大な脆弱性が公表された
今回公表されたのは、通称「php2shell」と呼ばれるPHPの脆弱性です。
識別番号は、CVE-2026-109618とCVE-2026-109619。
深刻度は、いずれもCVSS 9.2と評価されています。
CVSSは、脆弱性の深刻度を評価するための仕組みです。
CVEは、脆弱性を識別するための番号です。
番号や専門用語を覚える必要はありません。
大切なのは、PHPの公式プロジェクトが、重大なセキュリティ上の問題として公表したという事実です。
公式情報では、影響を受ける環境において、外部からリモートでコードを実行されるおそれがあると説明されています。
「リモートでコードを実行される」とは、離れた場所から、サーバーに本来意図していないプログラムの処理を行わせる可能性があるということです。
サーバーは、ホームページの情報を保管し、訪問者からの要求に応じてページを表示する役割を持っています。
今回の脆弱性では、サーバーがWebの要求を処理する環境が影響を受けうるとされています。
ホームページの画面に問題が見えていなくても、その裏側で動く仕組みの確認が必要になる場合があるのです。
ただし、PHPを使っているホームページが、すべて同じ状態にあるわけではありません。
影響の有無は、利用しているPHPのバージョン、修正の適用状況、サーバーの構成などによって異なります。
だからこそ、番号だけで判断せず、自社の状況を正しく把握することが大切です。
出典:PHP公式サイト / カナダ政府サイバーセキュリティセンターの注意喚起
そもそもPHPとは何なのか?
PHPは、ホームページの裏側でさまざまな処理を行うためのプログラミング言語です。
例えば、ホームページに問い合わせフォームがあるとします。
お客様が名前やメールアドレス、問い合わせ内容を入力して送信すると、サーバー側では、その情報を受け取って処理する仕組みが動きます。
PHPは、そうした処理に使われてきた技術です。
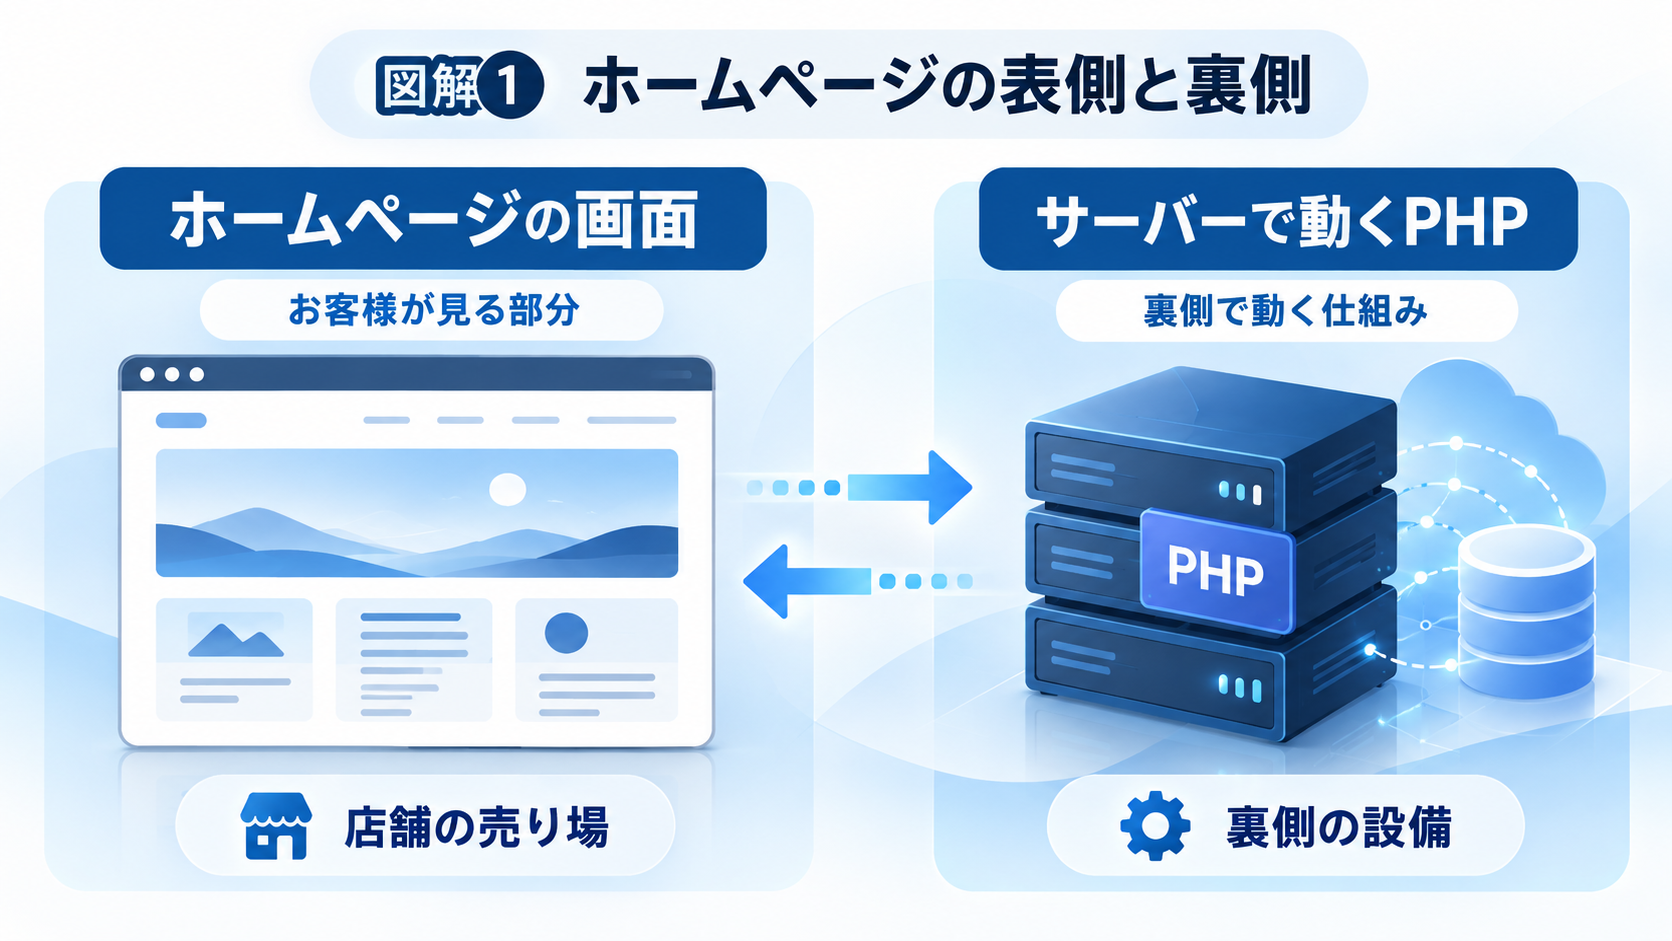
例えるなら、ホームページの画面は、お客様が目にする店舗の売り場です。
PHPは、その裏側で仕事を進める設備の一部です。
売り場がきれいでも、裏側の設備の状態までは、お客様には見えません。
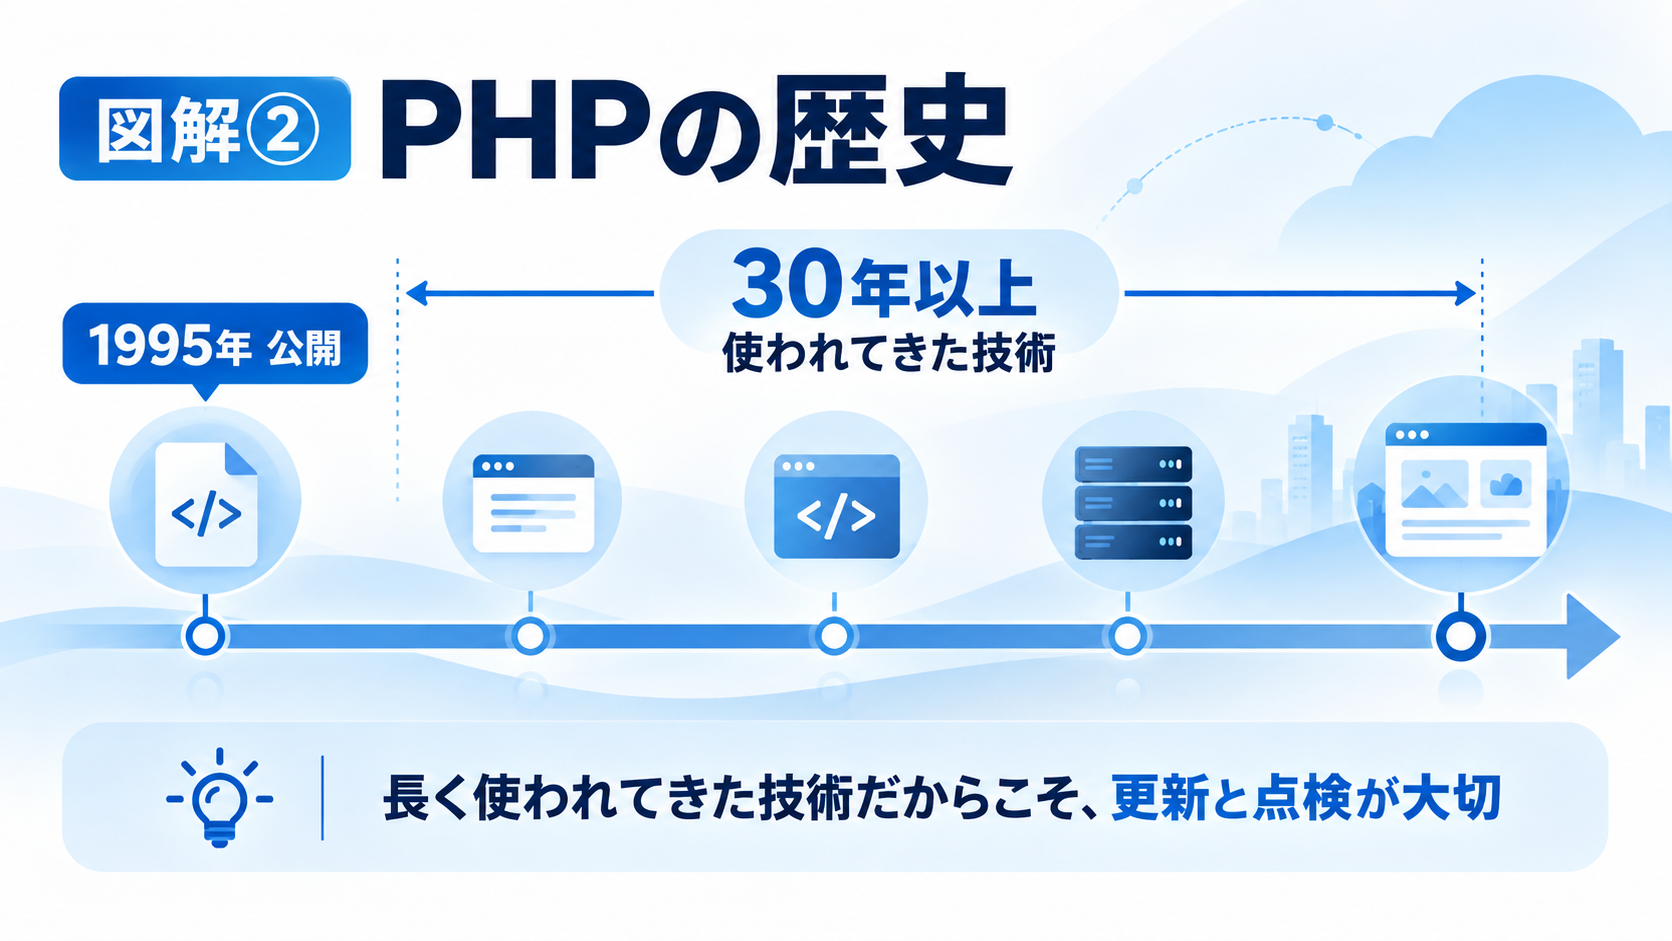
PHPは、1995年に公開された技術です。
つまり、30年ほど前の技術をベースにしており、30年以上にわたって使われ、発展してきました。
ただし、長く使われてきたからといって、それだけで危険だということではありません。
むしろ、長く使われてきた技術だからこそ、環境の変化や新たに見つかる問題に合わせて、更新と点検を続けることが欠かせません。
出典:PHP公式マニュアル「PHPの歴史」
WordPressで作ったホームページにも関係がある
「うちはWordPressだから、PHPとは関係ないのでは?」。
そう思われた方もいるかもしれません。
しかし、WordPressはPHPで動いています。
WordPressで作ったホームページでは、普段PHPを意識していなくても、サイトの裏側でPHPが働いているのです。
WordPressは、専門的なプログラミングを行わなくても、記事やページを管理しやすくする仕組みです。
ただし、画面から簡単に文章を更新できることと、その裏側のプログラムが不要になることは別の話です。
つまり、WordPressで制作されたホームページも、今回の脆弱性の影響を受ける可能性があります。
一方で、WordPressを使っているという理由だけで、そのサイトに脆弱性が残っていると判断することはできません。
すでにサーバー側で修正が適用されている場合もあるからです。
また、WordPress本体やプラグインを更新しただけでは、PHP自体の修正が適用されたことにはなりません。
WordPressとPHPは関係していますが、同じものではないのです。
今回を機に、WordPressの更新状況と、その土台であるPHPの状態を、両方確認してみてください。
修正版は公開されている。でも、それで終わりではない
2026年10月21日、PHP公式プロジェクトは、今回の脆弱性に対応する修正版を公開しました。
公開されたのは、PHP 8.5.12、8.4.27、8.3.36、8.2.35です。
これらは、CVE-2026-109618とCVE-2026-109619に対応する修正版です。
ただし、修正版が公開されたことと、自社のホームページを動かしているサーバーに修正が適用されたことは、同じではありません。
レンタルサーバーによって、PHPの更新方法や管理方法は異なります。
また、PHP 8.1以前については、PHPプロジェクトから通常の更新版は提供されていません。
Linuxディストリビューションやサーバー会社などが独自に修正を提供している場合もあるため、古い番号だからという理由だけで、未修正だと断定することもできません。
そして、もうひとつ知っておいていただきたいことがあります。
2026年10月23日、PHP公式プロジェクトは、追加の注意喚起を公表しました。
それが、CVE-2026-115560という別の脆弱性です。
この問題は、10月21日の更新では修正されていません。
ただし、すべてのPHP環境に同じ影響があるわけではありません。
公式情報によると、特定の設定とアプリケーションの処理が組み合わさった、通常とは異なる条件で問題が生じる可能性があります。
公式は、通常の修正版が公開されるまでの暫定的な回避策として、session.upload_progress.enabled=0 の設定を案内しています。
この設定は、経営者やWeb担当者が自分で変更するものではありません。
影響や適切な設定場所は、サーバー環境によって異なります。
まずはレンタルサーバー会社や技術担当者に、「CVE-2026-115560への対応状況はどうなっていますか?」「公式が案内している回避策は必要ですか?」と確認してください。
出典:PHP公式(2026年10月23日の追加案内) / カナダ政府サイバーセキュリティセンターの更新情報
海外の調査から見えてくること
セキュリティ企業CybelAngelが紹介した、Shodanの公開情報に基づく集計があります。
2026年10月20日に公表された集計では、インターネット上でPHPを公開しているホストは約224万台。
そのうち、PHPのバージョン情報を公開しているホストは約150万台でした。
バージョン情報を公開しているホストの59%は、PHP公式プロジェクトから通常の修正版が提供されない系列で動いていたとされています。
ただし、この数字は、ホームページの数ではなく、サーバー(ホスト)の単位です。
この59%を、そのまま「世界のホームページの59%に脆弱性が残っている」と読み替えることはできません。
僕たちが注目したいのは、数字の大きさそのものではありません。
ホームページが公開されていることと、その裏側の技術が適切に管理されていることは、別の問題だという点です。
AIにはAIを活用して対抗する。それがmimolaの考えです。
脆弱性は、公表された日から対応が求められます。
しかし、ホームページの裏側を、人が毎日すべて目で確認することはできません。
だからこそ、僕たちmimolaは、AIを活用して、この問題に向き合う、と決めています。
その取り組みは、次の3つです。
- 作る:AIを活用してWebサイトを作るCMSで、PHPを使わないサイトを構築します。
- 守る:表示速度の高速化(CDN)と、サイバー攻撃からの保護(セキュリティ)を同時に提供します。
- 見守る:Webサイトの稼働を常時監視し、異常があればアラートでお知らせします。
経営者の方に、毎日サーバーを見張ってくださいとお願いするつもりはありません。
見張るのは、仕組みの役割です。
人の役割は、その結果を理解し、判断し、責任をもって次の一手を選ぶことです。
ただし、AIが出した結果を、そのまま信じてよいわけではありません。
判断と説明は、人が行う。
これが、mimolaの姿勢です。
「どこか変だ」と気づいてから動くのでは、遅いこともあります。
だからこそ、気づく仕組みを先に用意しておく。
僕たちは、そのためにAIを活用し続けます。
監視サービスについて、僕たちの取り組みも紹介しておきます。
僕たちmimolaは、お客様のホームページが表示されているかを監視して、サイトに何か異常があれば、アラートでお知らせを受け取れるサービスを提供しています。
ただし、サイトが正常に表示されているかを監視することと、PHPなどの脆弱性を検査することは別です。
稼働監視だけで、今回のような脆弱性の有無を判断できるわけではありません。
あなたのサイトは、確認できていますか?
「自社のホームページがPHPで動いているのか分からない」「今回のニュースを見て、何から確認すればよいのか整理したい」。
そう感じている方のために、株式会社ミモラでは、Webサイトの無料診断サービスをご用意しています。
この診断で分かるのは、入力いただいた内容と公開情報をもとにした「危険度の目安」です。
脆弱性の有無を正確に判定するものではありません。
サーバー内部の状態を検査したり、修正状況を保証したりするものでもありません。
正確な確認には、実際のサーバーの状態を見る必要があります。
今回のPHPの脆弱性への対応状況や、CVE-2026-115560への回避策の適用状況は、サーバー会社や技術担当者に確認するか、個別の相談で確認してください。
まずは、危険度の目安を知る入口として、お気軽にご利用ください。
ホームページを、安心して使い続けるために
ホームページは、作って終わりではありません。
会社の情報を発信し、お客様との接点をつくる大切な場所です。
だからこそ、見た目や掲載内容だけでなく、その裏側で動く技術にも目を向ける必要があります。
修正版が公開されても、実際に適用されているかの確認は必要です。
そして、修正版が出たあとにも、追加の注意喚起が公表される場合があります。
ニュースが出るたびに不安になるのではなく、自社の状況を確認し、必要な対応につなげられる状態をつくっておくこと。
僕たちは、それがホームページを大切に使い続けるための基本だと考えています。
ホームページの安全は、待っていても守られません。AIを活用して対抗する。僕たちは、その前提で仕事をしています。
次回予告|なぜ更新だけでは追いつかないのか。
今回のPHPの問題では、修正版が公開された後にも、別の脆弱性について追加の案内がありました。
では、ソフトウェアを最新の状態に更新するだけで、ホームページの運用は十分なのでしょうか。
次回のMIMOLA NOTEでは、「なぜ更新だけでは追いつかないのか」をテーマに、ホームページを継続して運用するための考え方を取り上げます。