GMOの不正アクセスから考える、中小企業が今日からできるセキュリティ対策
2026年11月2日
「指摘されていたのに、間に合わなかった」から学べること
10月下旬、GMOインターネットが提供する「お名前.com デスクトップクラウド」への不正アクセスがニュースになりました。
そして11月2日、GMOインターネットグループの熊谷正寿代表が初めて記者会見を開きました。グループ会社の専門家から事前に課題を指摘されていたのに、それを生かせなかったことを認め、謝罪しています。
「大きな会社のサービスでも、こんなことが起きるんだ」
「うちが使っているサーバーやクラウドは大丈夫だろうか?」
そんなことを感じた社長もいらっしゃるのではないでしょうか。
サーバーの管理は専門の会社にお願いしている。ホームページも制作会社に任せている。普段は問題なく動いているから、特に心配したことはない。
それは、決して珍しいことではないと思います。
MIMOLA NOTE第8号「サイトの重大な『脆弱性』あなたは大丈夫?」では、PHPの脆弱性を取り上げ、「御社のホームページは、何で動いていますか?」と問いかけました。
今回は、その続きです。
「何で動いているか」の次に、「誰が、どこまで守っているか」を考えます。
この記事は、11月2日の記者会見の報道を含め、同日18時時点で確認できた公式発表と報道をもとに書いています。状況は日々変わっています。
1.大きな会社のサービスでも止まることがある。うちが使っているサービスは大丈夫?
「大手のサービスだから安心だと思っていた」
「専門の会社に任せているのだから、セキュリティも対応してくれているはず」
そう考えるのは、ごく自然なことだと思います。
中小企業の社長が、自分でサーバーの設定をしたり、プログラムの安全性を確認したりするのは、現実的ではありません。
専門的なことは専門の会社に任せる。
それ自体は、合理的な判断です。
ただ、今回のニュースをきっかけに、僕たちが考えておきたいことがあります。
「任せている」と「安全な状態を確認できている」は、同じではない。
今回の不正アクセスでは、影響の可能性があるサーバーが約2万7千台に上ると報じられています。
一つのサービスに起きた問題が、そのサービスを利用している多くの人や企業に関係する可能性がある。
ここに、今のデジタル社会の特徴があります。
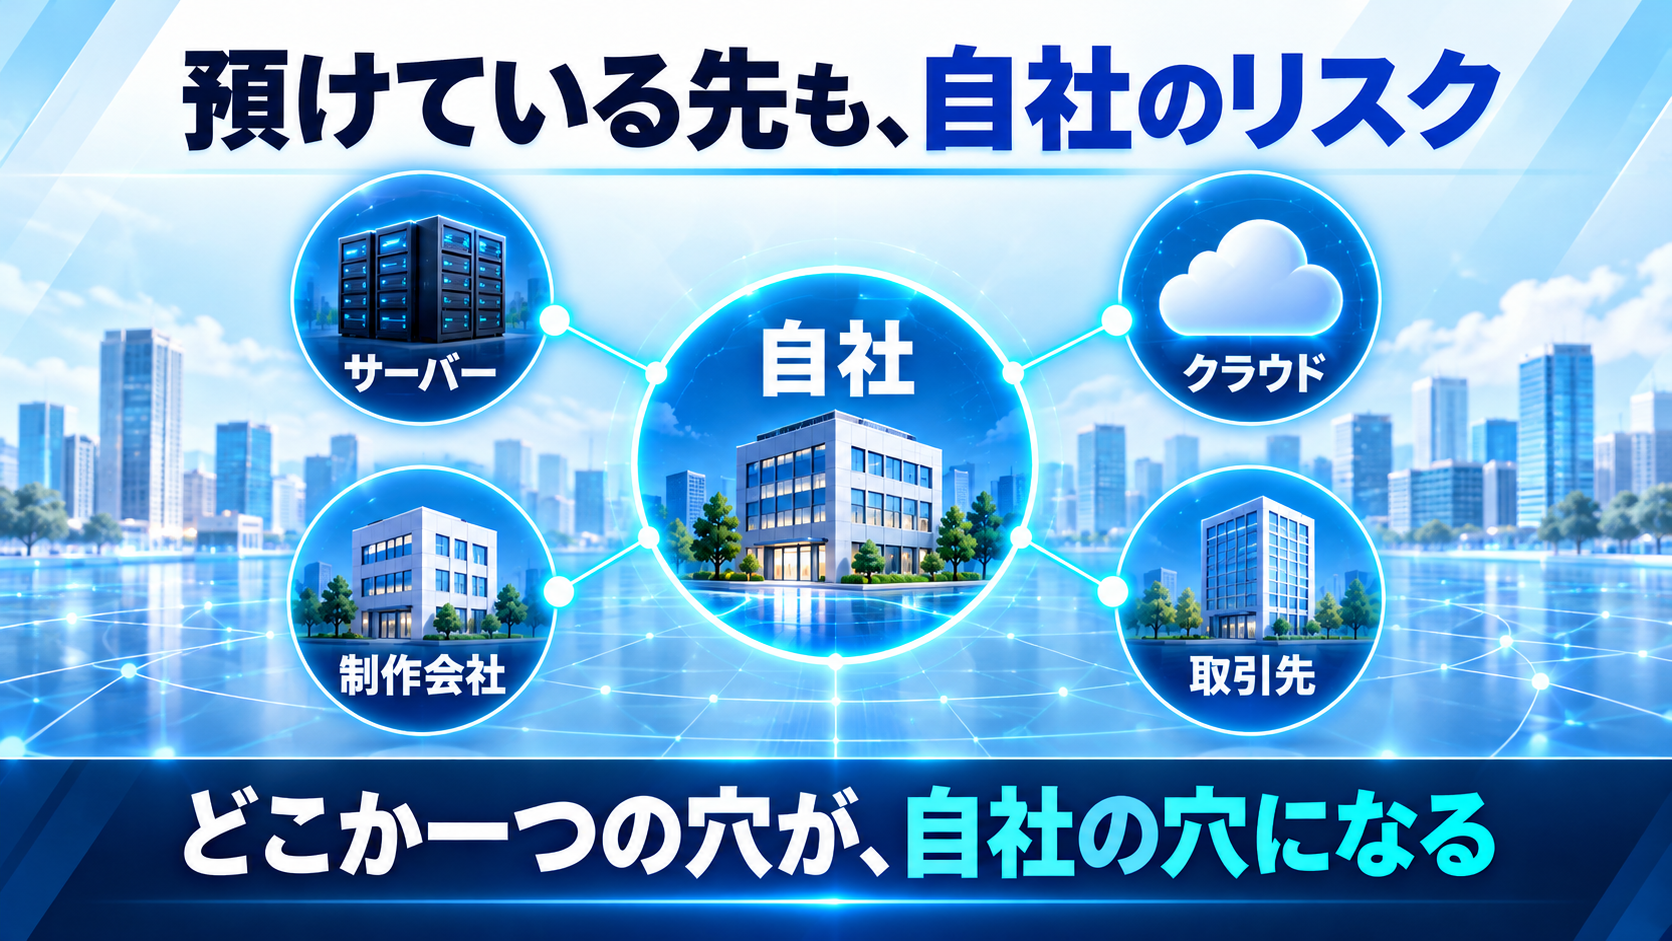
どの会社も、たくさんの「預け先」に支えられている
少し、自社の仕事を思い浮かべてみてください。
ホームページを置いているサーバー。
毎日使うメール。
社内のデータを保存しているクラウド。
会計ソフト。
ホームページを制作・管理している会社。
そして、日常的にデータをやり取りする取引先。
こうしたサービスや会社とのつながりによって、日々の仕事が成り立っています。
もちろん、外部のサービスを利用することが問題なのではありません。
むしろ、限られた人員で事業を運営する中小企業にとって、外部の専門性は大切な支えです。
考えたいのは、その先です。
「サーバー会社は、何を管理してくれているのか?」
「制作会社は、どこまで更新してくれるのか?」
「会社のデータを預けているクラウドは、誰が管理しているのか?」
「何か異常が起きたら、誰が気づき、誰に連絡するのか?」
こう聞かれると、すぐには答えられないこともあるのではないでしょうか。
それは、社長が技術を知らないからではありません。
会社として、どこまで任せているのかを整理する機会がなかった。
そういうことなのかもしれません。
2.何が起きたのか。IPA「情報セキュリティ10大脅威」とも重なる出来事
最新の状況(11月2日 18時時点)
- 11月2日、GMOインターネットグループの熊谷正寿代表が、問題の公表後はじめて記者会見を開き、「お客さまをお守りすることができず、誠に申し訳ありませんでした」と謝罪しました。サービスのシステムにセキュリティ上の問題があったことも認めています(ITmedia NEWS)。
- 会見では、グループ会社「GMOサイバーセキュリティ byイエラエ」の専門家から事前に課題を指摘されていたのに、運営に生かせなかったと説明しました。共同通信は、その懸念が伝えられたのは2024年4月だったと報じています。
- 共同通信によると、攻撃者が顧客のサーバー環境に侵入したのは8月5日で、GMOが認識したのは10月20日でした。
- GMOの発表によると、「お名前.com デスクトップクラウド」への不正アクセスを受け、10月19日に調査を開始。20日に不正なプログラムを確認し、21日に全プランのサービスを停止、22日に警察へ相談しました。
- GMOの発表によると、利用者情報の外部への持ち出しや、利用者の取引口座で身に覚えのない取引があったとの報告がありました。金銭の要求には応じない方針です。Impress Watchによると、要求額は80億円でした。
- GMOの発表によると、10月24日に利用者へのお見舞金、不正な取引による損失の補償、代替サービスの提供を決定しました。
- GMOの発表によると、27日に攻撃者側による情報公開を確認し、28日に関連サイトのドメイン停止を確認しました。不審なサイトへのアクセスや情報の転載・拡散を避け、公式ページで確認するよう呼びかけています。
- GMOの発表によると、29日に犯人の特定につながると考えられる有力な情報を入手し、警察と関係各所に提出する方針を示しました。情報提供を募る懸賞金制度も設けています。
- ITmedia NEWSなどでは、影響の可能性があるサーバーは2万6,739台とされています。また、総務省が通信事業者に対し、攻撃者側サイトの遮断を要請したとも報じられています。各社による実施の有無は明らかになっていません。
- GMOは11月2日、熊谷代表ら役員4人の月額報酬を3か月間、20〜30%減額すると発表しました。発生前の経緯は今後検証し、その結果を踏まえて経営責任のあり方を改めて検討するとしています。
- この記事を書いた時点では、侵入経路の具体的な内容は確認できていません。
(出典:GMOインターネットグループ「重要なお知らせ」https://group.gmo/info/alert/ 、第4報 https://group.gmo/info/alert/20261024/ 、第15報 https://group.gmo/info/alert/20261029/ 、第16報 https://group.gmo/info/alert/2026102902/ 、ITmedia NEWS https://www.itmedia.co.jp/news/article/2610/30/2000002765/ 、https://www.itmedia.co.jp/news/article/2611/02/2000002806/ 、Impress Watch https://www.watch.impress.co.jp/docs/news/2153150.html 、共同通信(カナロコ) https://www.kanaloco.jp/news/social/article-1317458.html 、GMOインターネットグループ「役員報酬の減額に関するお知らせ」 https://group.gmo/ir_news/article/901/ )
IPAが指摘する、組織にとっての脅威
IPA(情報処理推進機構)は、「情報セキュリティ10大脅威 2026」の組織編で、次のような脅威を挙げています。
- 1位:ランサム攻撃による被害
- 2位:サプライチェーンや委託先を狙った攻撃
- 3位:AIの利用をめぐるサイバーリスク
- 4位:システムの脆弱性を悪用した攻撃
(出典:IPA「情報セキュリティ10大脅威 2026」https://www.ipa.go.jp/security/10threats/10threats2026.html )
難しい言葉が並んでいますが、まず注目したいのは1位と2位です。
ランサム攻撃とは、データやシステムを利用できなくするなどして、金銭を要求する攻撃のことです。
サプライチェーンとは、商品やサービスが提供されるまでにつながっている企業や組織の関係を指します。
そして「委託先を狙った攻撃」とは、自社が仕事を任せている外部の会社やサービスが、攻撃の対象になることもあるという話です。
今回の出来事は、こうした脅威を考えるうえで重なって見える部分があります。
ただし、今回の不正アクセスがどのような方法で行われたのか、原因はまだ公式に説明されていません。IPAの分類に当てはめて、特定の攻撃方法だったと決めつけることはしないでおきます。
中小企業にとっての「サプライチェーン」
「サプライチェーンへの攻撃」と聞くと、大きな製造業や世界中で取引をしている企業の話に感じるかもしれません。
でも、もう少し身近に考えてみましょう。
自社のホームページを制作会社が管理している。
顧客情報を外部のクラウドに保存している。
仕事に必要な書類を取引先と共有している。
これらも、外部とのつながりです。
また、自社が別の会社から仕事を任される立場であれば、自社自身も、その会社にとっての委託先です。
つまり、守るべきものは自社のパソコンやホームページだけではありません。
外部に預けている情報や、外部から預かっている情報も含めて考える必要があります。
ただ、すべてを自社だけで管理しようという話ではありません。
誰とつながっていて、何を預け、何を預かっているのか。
まずは、それを把握すること。
専門的な対策を考える前に、経営者として確認できることがあります。
では、この出来事から、中小企業は何を学べるのでしょうか。
3.mimolaの視点:学ぶべきは技術より「後回し」
今回、僕たちが特に考えさせられたのは、攻撃の技術そのものではありません。
改善すべき課題が、以前から指摘されていたという点です。
ITmedia NEWSによると、GMOインターネットグループの熊谷正寿代表は10月25日のブログで、社内のホワイトハッカーから改善すべき課題が事前に現場へ指摘されていたことを明らかにしました。
そして、対応の深さと速さが十分ではなく、攻撃者にその間隙を突かれたと説明しています。
(出典:ITmedia NEWS https://www.itmedia.co.jp/news/article/2610/26/2000002571/ )
11月2日の記者会見でも、熊谷代表は、グループ会社の専門家からの指摘を「運営に生かせなかった」と述べました。
共同通信によると、懸念が伝えられたのは2024年4月。そして、攻撃者が侵入したのは2026年8月5日、GMOがそれに気づいたのは10月20日だったと報じられています。
報道どおりなら、指摘から侵入まで約2年4か月。侵入から気づくまで約2か月半。
(出典:ITmedia NEWS https://www.itmedia.co.jp/news/article/2611/02/2000002806/ 、共同通信(カナロコ) https://www.kanaloco.jp/news/social/article-1317458.html )
ホワイトハッカーとは、専門知識を使ってシステムの弱点を見つけ、安全性の向上に役立てる人たちのことです。
専門家がいて、課題も指摘されていた。
それでも、対応が十分に進まなかった。
もちろん、実際にどのような判断や事情があったのか、外部からすべてを知ることはできません。
僕たちは、この出来事を誰かの責任を追及する材料にしたいわけではありません。
むしろ、ここに、中小企業にも通じる大切な問題があると感じています。
「分かっているけど、今は忙しい」
例えば、ホームページの管理会社からこんな連絡が届いたとします。
「システムの更新が必要です」
「設定を見直したほうがよさそうです」
「古いプログラムが使われています」
でも、社長には日々の仕事があります。
営業も、採用も、取引先への対応もある。
専門的な内容を詳しく理解する時間もない。
「重要そうだけど、急いでいるという話でもなさそうだ」
「次の打ち合わせのときに聞いてみよう」
そんなふうに、対応が後回しになることはないでしょうか。
ここで大切なのは、社長がすべての技術を理解することではありません。
指摘があったときに、誰が確認し、いつまでに対応するのか。
その流れを決めておくことです。
問題を知らなかったことと、問題を知っていたのに対応できなかったことは違います。
そして、後者を減らすために必要なのは、高度な技術だけではないと思います。
「入られていること」に、気づけるか
今回の会見の報道で、もう一つ考えさせられたことがあります。
攻撃者が侵入してから、GMOが気づくまでに約2か月半かかっていたと報じられていることです。
大きな会社で、専門家もいる。それでも、気づくまでに時間がかかることがある。
専任の担当者がいない中小企業なら、なおさら「何か起きたら、すぐに分かるはず」とは言い切れません。
だからこそ、ふだんと違うことに気づくきっかけを、いくつか持っておきたいところです。
- 管理画面やメールに、見覚えのないログインの通知が届いていないか。
- ホームページの内容が、知らないうちに書き換わっていないか。
- サーバー会社や制作会社から届く「異常」「不審なアクセス」の連絡を、誰が読み、誰に伝えるのか。
守ることと同じくらい、気づくことも大切です。
防ぐ仕組みと、気づく仕組み。その両方を、任せきりにしない。
預けている先も、自社のリスクの一部。
外部の専門会社に仕事を任せることは大切です。
でも、任せたからといって、経営者が何も確認しなくてよくなるわけではありません。
サーバーを管理する会社。
ホームページを更新する会社。
データを保存するサービス。
それぞれが何を担当し、何かあったときには誰が対応するのか。
その関係を知っておくことは、経営の仕事でもあります。
僕たちは、専門会社を疑いましょうと言いたいのではありません。
信頼して任せるために、役割と責任の範囲を確かめておく。
そう考えたいのです。
AIOにもつながる、公式情報の大切さ
今回、GMOは正式な情報を公式ページで確認するよう呼びかけています。
何かが起きたとき、顧客や取引先が正しい情報を確認できる場所を持っていること。
これもホームページの大切な役割です。
僕たちmimolaは、AIOを「AIに企業やサービスを正しく理解してもらうための取り組み」と考えています。
SEOが「見つけてもらう」ための取り組みなら、AIOは「意味を理解してもらう」ための取り組みです。
どちらにも共通する土台があります。
正しい情報を、決まった場所で出し続けること。
セキュリティと情報発信は、別々の話のようで、企業の信頼というところでつながっています。
4.具体例:「全部任せているはず」と「実際」
たとえば、こんな会社があったとします。
地域で事業を営む、専任の情報システム担当者がいない中小企業です。
これは説明のための架空の例で、実際の会社や被害事例ではありません。
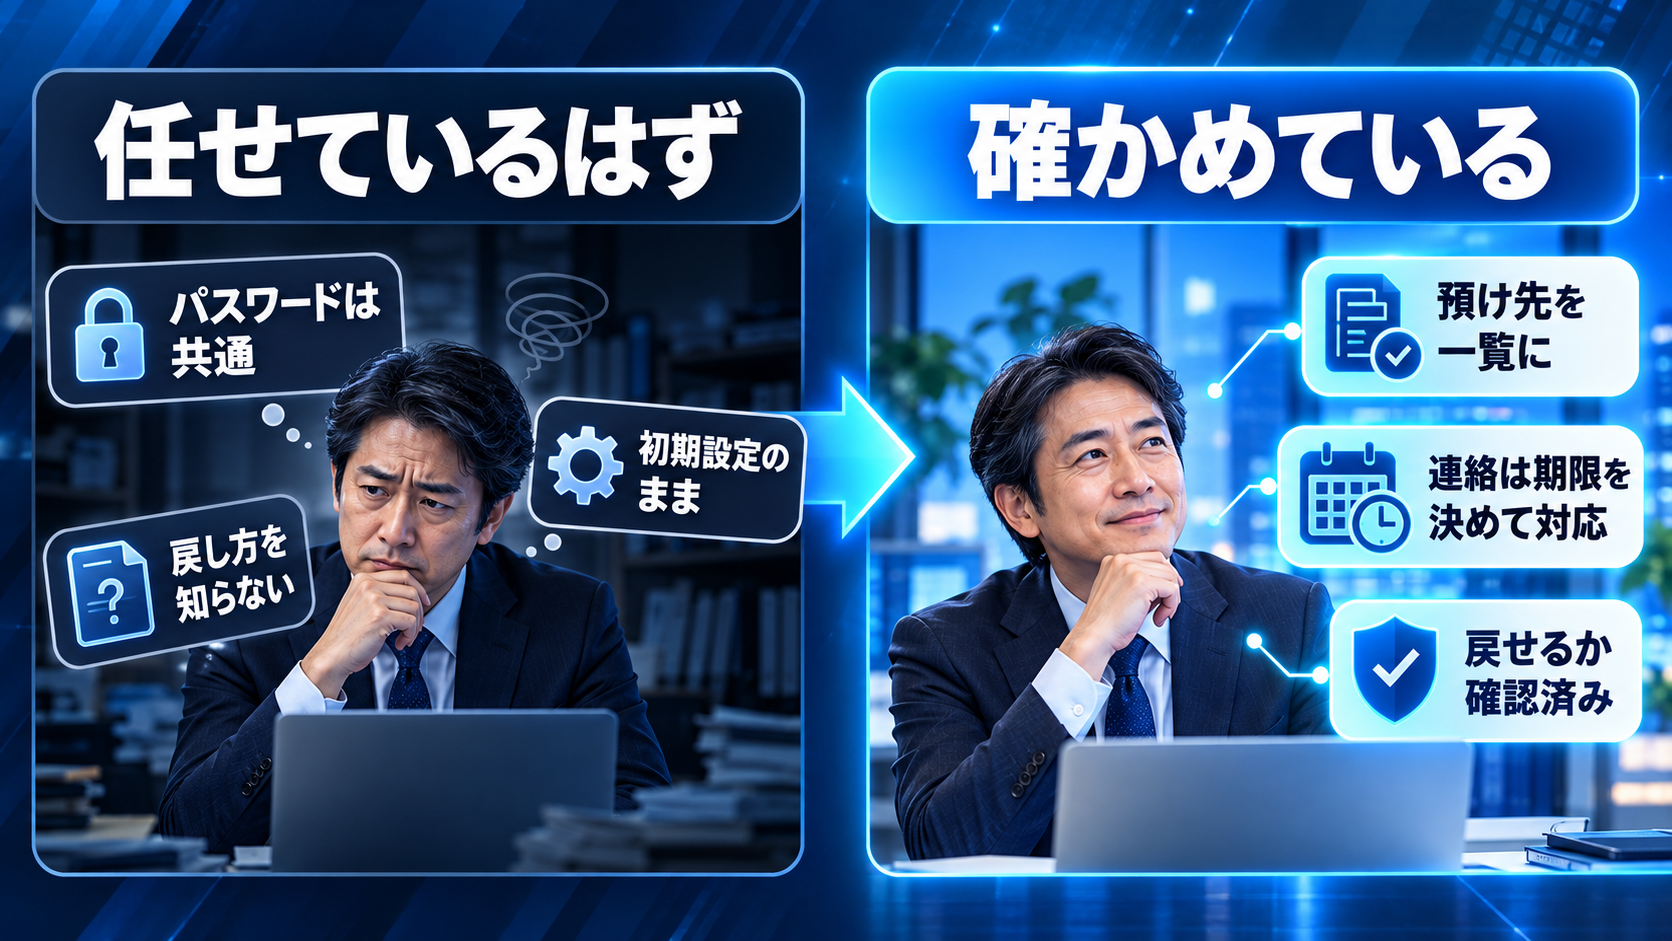
Before:「任せているから大丈夫」
社長にホームページやサーバーの管理について尋ねると、こんな答えが返ってきました。
「サーバーは業者さんに任せています」
「ホームページは制作会社が管理しています」
「だから、セキュリティも大丈夫だと思います」
ところが、一つずつ確認してみると、社内ではこんな状態になっていました。
- 複数の担当者が同じパスワードを共有し、別のサービスでも使い回している。
- 管理画面やルーターの設定が、最初に導入したときのままになっている。
- バックアップは取っているらしいが、誰も復元の方法を知らない。
- 何か異常があったとき、最初に誰へ連絡するのか決まっていない。
ここで誤解してほしくないのは、サーバー会社や制作会社が何もしていなかった、と言いたいわけではないことです。
それぞれが契約の範囲で、必要な仕事をしていたかもしれません。
ただ、その担当範囲を社内で十分に把握していなかった。
会社の中で行うべき管理と、外部に任せている管理との間に、確認できていない部分が残っていたのです。
「全部任せているはず」
その「全部」が、何を指しているのか。
ここを確かめる必要がありそうです。
After:「何を、誰が、どこまで」を確かめる
そこで、この架空の会社では、難しいシステムの導入からではなく、管理の整理から始めることにしました。
まず、使っているサービスと管理を任せている会社を書き出します。
サーバー、ホームページ、メール、クラウド、会計ソフトなどです。
次に、それぞれについて確認します。
- 何を管理しているのか。
- 誰が管理しているのか。
- どこまで対応してくれるのか。
- 異常や更新の連絡が来たら、誰が、いつまでに確認するのか。
社内で共有していたパスワードの使い方を見直し、初期設定のままになっている部分を確認します。
バックアップについても、「取っているか」だけでなく「戻せるか」を確かめます。
そして、何か指摘があった場合は、担当者と対応期限を決めます。
ここで必要なのは、分厚い管理マニュアルではありません。
誰かが確認しなければならないことを、誰も確認していない状態にしない。
まずは、そのための小さな仕組みです。
この架空の会社の例から考えたいのは、セキュリティ対策をすべて自社で行うことではありません。
専門家の力を借りながら、自社が確認する部分をはっきりさせることです。
5.今日できること:中小企業のセキュリティ対策、まず見直したい6つのこと
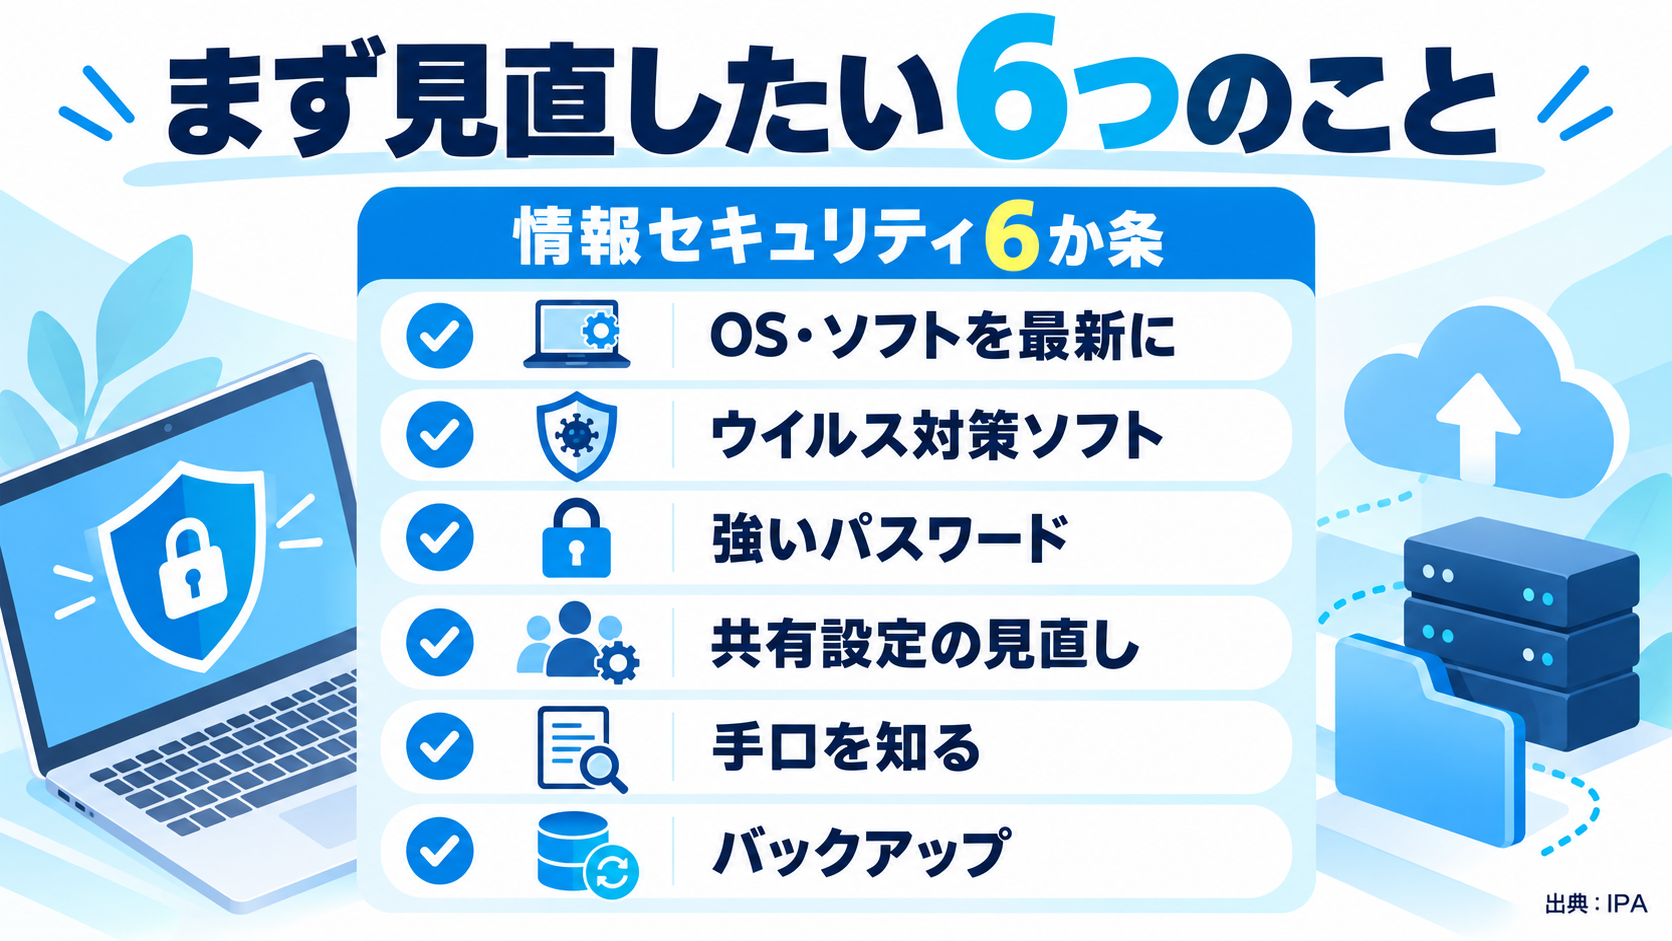
では、具体的に何から始めればよいのでしょうか。
IPAは2026年3月27日、「中小企業の情報セキュリティ対策ガイドライン」第4.0版を公開しました。
この改訂では、これまでの「情報セキュリティ5か条」にバックアップの項目が加わり、「情報セキュリティ6か条」になりました。
(出典:IPA「中小企業の情報セキュリティ対策ガイドライン」https://www.ipa.go.jp/security/keihatsu/sme/guideline/index.html 、IPAプレス発表 https://www.ipa.go.jp/pressrelease/2025/press20260327.html )
専門担当者がいない会社でも、まず社長が確認するところから始められる内容です。
1.OSやソフトウェアは常に最新の状態にする
パソコンやスマートフォンだけでなく、ホームページを動かす仕組みにも目を向けてみてください。
WordPressやPHPなどについても、誰が更新を確認しているのか、更新が必要なときにどう対応するのかを確認しておきたいところです。第8号で取り上げたPHPの脆弱性も、この話につながります。
2.ウイルス対策ソフトを導入し、適切に使う
会社で使っているパソコンには、適切なウイルス対策が行われているでしょうか。
導入しているかどうかだけでなく、正しく動作しているか、必要な更新が行われているかも確認してみてください。
3.強固なパスワードを使う
同じパスワードを複数のサービスで使い回していないか、一度確認してみましょう。
推測されにくいパスワードをサービスごとに設定し、二段階認証が利用できるサービスでは、その設定も検討したいところです。二段階認証は、パスワードに加えて別の確認方法を使う仕組みです。
4.共有設定を見直す
クラウド上の資料や社内データを、誰が閲覧・編集できるようになっているでしょうか。
必要な人だけが必要な情報にアクセスできる状態か、退職者や以前の関係者の権限が残っていないかなどを確認してみてください。
5.脅威や攻撃の手口を知り、対策に活かす
セキュリティの専門家になる必要はありませんが、どのような危険があり、何に注意すればよいのかを知ることは大切です。
IPAの情報や、利用しているサービスの公式な注意喚起を確認し、社内でも共有できるとよいと思います。
6.定期的にバックアップを取る
今回の第4.0版で追加された項目です。
大切なのは、バックアップを取っているというだけで安心しないこと。必要なデータが保存されているか、問題が起きたときに本当に戻せるか、復元方法も含めて確認してみてください。
SECURITY ACTIONから始めるという方法
「何から手をつければよいか分からない」
そんな会社には、IPAの「SECURITY ACTION」も一つの入口になると思います。
SECURITY ACTIONは、中小企業が自ら情報セキュリティ対策に取り組むことを自己宣言する制度です。
まずは、情報セキュリティ6か条に取り組むことを宣言するところから始められます。
宣言すれば安全になるというものではありません。
けれども、会社としてセキュリティに向き合うきっかけになります。
(出典:IPA「中小企業の情報セキュリティ対策ガイドライン」https://www.ipa.go.jp/security/keihatsu/sme/guideline/index.html )
mimolaから、もう少しだけ提案したいこと
僕たちは、この6か条に加えて、ぜひ確認してほしいことがあります。
一つは、「預け先の一覧」を作ること。
使っているサーバーやクラウド、ホームページの管理会社、社内で使うサービスを、まず書き出してみる。
そこに、社内の担当者、外部の連絡先、管理している範囲を記録します。
もう一つは、「指摘を後回しにしないための担当と期限」を決めること。
更新の連絡が来たとき、誰が内容を確認するのか。
その場で判断できなければ、誰に相談するのか。
対応が必要なら、いつまでに行うのか。
専門的な判断は、専門家に相談して構いません。
ただ、その相談をする人と、対応の進み具合を確認する人は決めておく。
それだけでも、会社としての管理のあり方は変わると思います。
セキュリティは、技術の問題であると同時に、経営の仕組みの問題でもある。
全部を一度に変えようとしなくても大丈夫です。
今日、使っているサービスを一つ確認する。
管理会社との契約範囲を一つ確かめる。
バックアップの復元方法を一つ聞いてみる。
そんな小さな行動から始めてみてはいかがでしょうか。
まとめ:セキュリティは、指摘を後回しにしない仕組みづくり
今回のGMOの不正アクセスのニュースから、僕たちが学びたいのは、「大きな会社でも問題が起こるから、外部サービスは信用できない」ということではありません。
むしろ、反対です。
中小企業がデジタルを活用していくためには、専門的なサービスや外部の力が欠かせません。
だからこそ、安心して任せられる関係をつくることが大切です。
どこに何を預けているのか。
誰が、どこまで見てくれているのか。
指摘や更新の連絡を受けたとき、誰が判断するのか。
セキュリティ対策は、一度実施すれば終わるものではありません。
新しいサービスを使えば、確認する対象も変わります。
担当者が変われば、管理の方法も見直す必要があるでしょう。
大きな会社でも、指摘された課題への対応が十分でなかったと説明され、入られたことに気づくまで約2か月半かかっていたと報じられている。
だからこそ中小企業にできるのは、「任せきり」をやめて、今日一つ確認することだと思います。
完璧な仕組みを最初から用意する必要はありません。
まずは、自社のホームページが何で動いているのか、誰が管理しているのか、確認してみてください。
そして、何か気になることが見つかったら、後回しにしない方法を考えてみましょう。
会社の情報を大切にすること。
顧客や取引先との信頼を大切にすること。
自社の正しい情報を、きちんと伝え続けること。
僕たちmimolaは、その一つひとつが、これからのWeb活用の土台になると考えています。
AIに選ばれる。人にも選ばれる。
あなたの会社のWebは、何で動いていて、誰が見ていますか?
まずは、自社のWebの今の状態を確認してみましょう。
株式会社ミモラ
AI × Web × DXで、中小企業のこれからを一緒につくる。
AIに選ばれる。人にも選ばれる。
それが、これからのmimolaが目指すWebです。